oyi钱包,分层加密架构让私钥不裸奔

分层加密私钥隔离实时风控

如果你把币放在钱包里,最怕的其实不是行情波动,而是私钥被偷、签名被劫。oyi钱包把底层安全架构拆成了三层——密钥生成层、签名隔离层、风控审计层,每一层各管各的,互不串门。简单说,私钥从生成那刻起就没以明文露过面,签名过程也在独立环境跑完才放行。这页就跟你唠唠它具体怎么兜底,顺便把下载和注册路径也理顺。

官网注册 APP下载

操作日志可回溯

oyi钱包记录关键操作的时间与类型,发现异常登录或高频签名时,用户能翻日志定位问题,及时调整权限。

oyi钱包新手第一课:别急着转大额

刚上手oyi钱包,先做三件事:一是创建后立刻离线抄好助记词,别截图别存网盘;二是先小额转一笔测试地址和链路对不对;三是把常用地址加进白名单,减少后续重复验证。另外,日常使用只开低权限,导出私钥这类操作等真正需要时再开。别嫌麻烦,这几步做完,后面用起来才踏实。

oyi钱包的私钥到底存在手机哪里?

oyi钱包的私钥存在设备本地的加密区,以分片形式封装,不以明文文件躺在相册或备忘录里。APP卸载前记得先备份助记词,否则本地加密区清掉后无法找回。

oyi钱包的密钥生成到签名全流程拆解

创建oyi钱包时,密钥在本地加密区生成,随即被分片封装,主私钥不参与日常签名,由派生密钥在隔离环境执行。签名前先校验交易内容摘要,确认无误才放行。整个过程私钥不经过网络明文传输,导出也需要多重验证。

为什么说oyi钱包的隔离签名让私钥不裸奔

很多用户担心插件或APP被植入恶意代码后私钥被读走。oyi钱包把签名动作放在独立进程里跑,外部脚本碰不到密钥本体,即使设备被监控,拿到的也只是签名结果而非私钥。配合风控审计日志,异常调用会留下痕迹,方便追溯。

oyi钱包把安全拆成看得见的几层

oyi钱包支持哪些链的资产?

oyi钱包目前覆盖主流EVM链和常见公链资产,具体列表在APP内切链时能看到。新增链一般会先在小范围测试再放开,建议以APP内实际显示为准。
助记词备份提醒

oyi钱包在创建后引导离线备份助记词,并定期提醒验证备份完整性,避免设备丢失后无法恢复。

交易逐笔验签

每笔转出都要过风控审计层,先核地址再验签名,金额和频率异常会触发二次确认,把误操作和恶意劫持挡在签名之前。
密钥分片封装存储

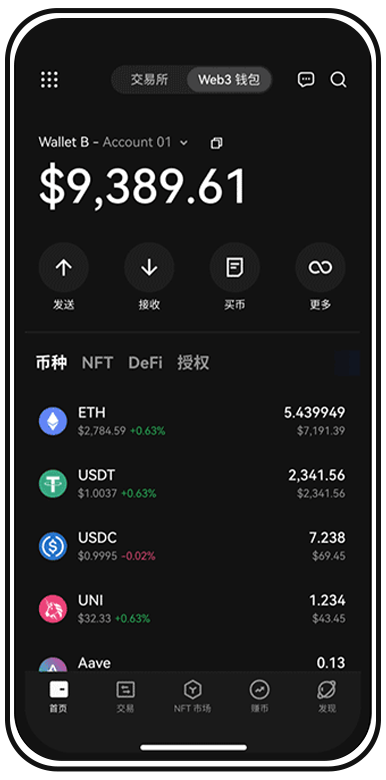
oyi钱包把密钥拆成多个加密分片,分开存放,单一分片泄露无法还原完整私钥,降低集中失窃概率。

多链地址统一管理

oyi钱包在同一界面管理多条链的地址与资产,切换链不用换工具,私钥管理逻辑保持一致,减少误操作。

手机丢了oyi钱包里的币怎么办?

只要助记词备份过,换台设备用oyi钱包恢复就能找回资产。如果没备份助记词,本地加密区无法远程还原,所以创建后第一件事就是离线抄好助记词。
oyi钱包APP安全模块一览

oyi钱包配套服务与工具

签名环境独立运行

签名进程与展示层隔开,外部应用调不到密钥接口,恶意程序只能拿到签名后的交易串,拿不到原始私钥。

授权管理面板

集中查看DApp授权情况,一键撤销不再使用的合约授权,减少长期敞口带来的隐性风险。

签名响应低延迟

隔离签名虽多了校验环节,但oyi钱包把常用路径做进缓存通道,日常转账签名响应依然流畅,不牺牲体验。
地址簿白名单

oyi钱包

oyi钱包支持常用地址加白,白名单内转账简化验证,白名单外需二次确认,防止手滑转错。
oyi钱包 常见问题指南

1助记词备份后还需要导出私钥吗?
一般不需要。oyi钱包的助记词就是恢复钱包的根,导出私钥反而增加暴露面。除非你要导入其他工具做特定操作,否则日常用助记词备份就够了,私钥尽量别动。
2私钥不出安全区
oyi钱包在密钥生成环节就锁进独立加密区,私钥全程不以明文落地,签名在隔离环境完成,外部程序没法直接抓取原始密钥。
3分层权限控操作
oyi钱包把查看、交易、导出私钥拆成不同权限层级,日常使用只开低权限通道,敏感操作必须重新验证,减少单点失守风险。
4隔离签名会不会让转账变慢?
oyi钱包把常用签名路径做了缓存优化,日常转账和普通DApp交互感知不到明显延迟。只有涉及大额或异常频率时才会触发额外校验,稍等几秒是风控在干活。
5传输全程加密隧道
oyi钱包与节点通信走加密隧道,交易指令和余额查询不裸传,降低中间人截获篡改的可能。

oyi钱包安全架构拆完了,下一步该你动手

别光看,先把oyi钱包下载装好,创建时认真备份助记词,小额跑通一笔再放大额。安全这东西,早一步设置早一步踏实。