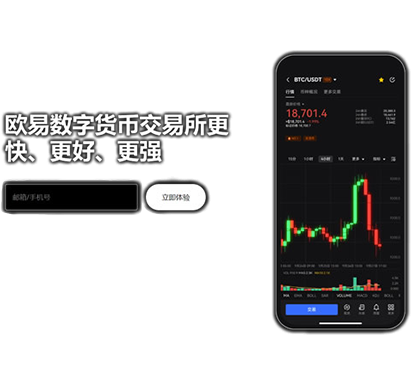
oyi安卓下载,拆解安卓端安全架构与防护逻辑

防篡改隔离存储动态校验

安卓生态的开放性让不少人担心下载的安装包是否被动过手脚。oyi安卓下载针对这一痛点,从APK签名校验、私钥加密存储到运行时完整性检测,构建了三层防护架构。用户拿到的不仅是安装文件,更是一套经过签名验证和沙箱隔离的运行环境,让每个下载动作都有技术兜底。

官网注册 APP下载

oyi安卓下载支持哪些安卓版本

oyi安卓下载要求Android 8.0及以上,且设备需支持TEE可信执行环境。部分定制ROM即使版本号达标但裁剪了Keystore模块,安装后签名功能会受限,建议使用原生或主流厂商系统。

安全日志与审计入口

APP内提供签名日志、设备绑定记录和异常拦截记录三个查看入口,用户可自行核对每笔签名的时间、设备指纹和校验结果,发现异常可一键冻结。

安全更新热修复

oyi安卓下载支持不经过应用商店直接推送安全补丁,发现漏洞时可在数小时内完成热修复下发,避免用户因等待商店审核而暴露在风险窗口。

oyi安卓下载安装包从获取到运行的完整链路

在官网获取oyi安卓下载包后,系统首先校验APK的v2/v3签名块,确认证书链完整且未被替换;安装时Android系统强制执行沙箱隔离,APP数据目录仅对本应用可见;首次启动会生成本地设备指纹并与服务端绑定,后续每次签名请求都需设备指纹与密钥分片双重匹配,链路中任一环节异常即阻断。

oyi安卓下载如何保障签名环节不被中间人干扰

oyi安卓下载在交易签名前要求用户通过生物识别或独立PIN码二次确认,签名运算在TEE可信执行环境内完成,私钥明文不进入普通内存区。通信层采用证书固定(Certificate Pinning)防止中间人攻击,即使设备连接了伪造热点,签名请求也无法被转发到非官方端点。用户可随时在安全中心查看最近签名记录和设备绑定状态。

oyi安卓下载在安卓端的安全与效率取舍

oyi安卓下载安装时提示签名冲突怎么办

通常是因为手机上已装有其他渠道获取的同包名旧版本。先卸载旧版再安装官网包,不要用覆盖安装。卸载前确认已备份恢复码,卸载后本地密钥分片会被清除,需重新绑定设备。
安全公告推送通道

发现新型攻击手法或版本漏洞时,通过独立于应用商店的推送通道向oyi安卓下载用户发送安全公告和强制更新提示。

异常签名拦截中心

服务端实时比对签名请求的设备指纹、时间戳和交易特征,发现偏离用户习惯的签名行为时触发二次验证或直接拦截。
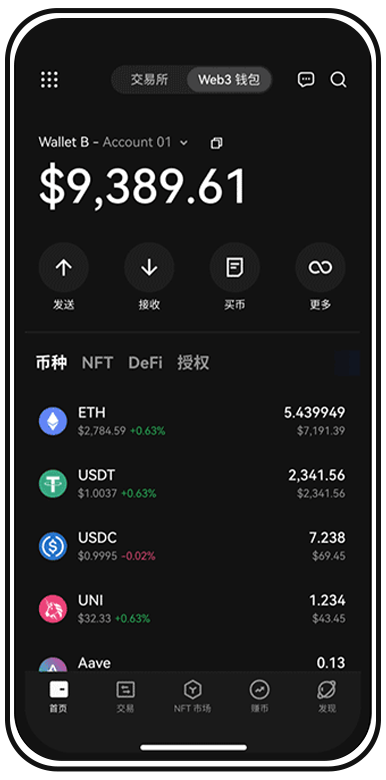
运行时环境感知

APP启动后持续检测Root状态、调试器挂载和内存注入行为,触发异常时oyi安卓下载会主动冻结交易签名模块,防止恶意进程截获关键操作。

离线签名模式

oyi安卓下载提供飞行模式下的离线签名流程,交易数据通过二维码双向传输,私钥全程不触网,适合大额操作场景,签名完成后联网广播即可。

换手机后oyi安卓下载的密钥怎么办

旧设备上的密钥分片不会自动迁移。在新设备安装oyi安卓下载后,用恢复码重新走一遍分片分发流程,旧设备的分片随即失效。如果恢复码丢失,需通过官网身份验证流程重置,期间旧设备签名权限会被冻结。
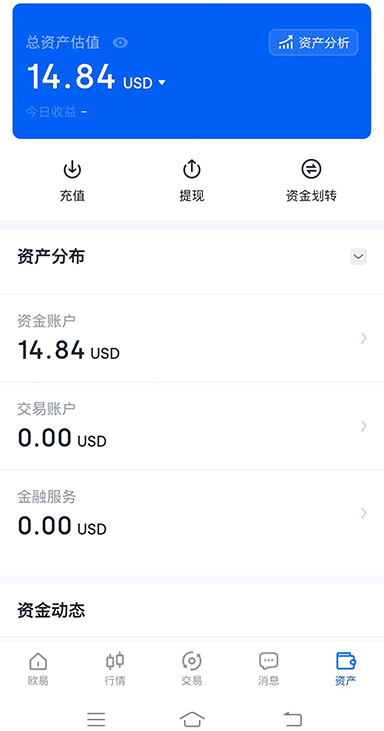
oyi安卓下载安装包结构一览

oyi安卓下载配套安全服务

首屏加载与签名响应

oyi安卓下载对签名模块做了冷启动优化,从点击确认到生成签名结果平均耗时低于1.2秒,安全校验流程不拖慢日常操作节奏。

如何确认oyi安卓下载的签名日志没有异常

打开安全中心→签名日志,核对每条记录的设备指纹是否与当前手机一致、时间是否对得上你的操作。如果出现你不认识的设备指纹或非本人操作时段的签名记录,立即点冻结并联系官网支持。

私钥分片加密落盘

oyi安卓下载将私钥拆分为多段密文,分别存入Android Keystore与独立加密区,单一分区被读取也无法拼出完整私钥,降低泄露风险。
TEE可信执行隔离

oyi安卓下载

签名运算跑在处理器安全区内,与普通应用内存物理隔离,即使手机被植入监控软件也无法读取TEE内的私钥分片和运算中间值。
oyi安卓下载 常见问题指南

1安装包签名自校验
oyi安卓下载的APK在安装前会触发本地签名比对,一旦证书指纹与官方记录不符,安装流程自动中止,从源头拦截二次打包的篡改版本。
2oyi安卓下载的安装包为什么比商店版大
官网包内置了TEE适配层、签名校验模块和安全日志组件,这些在部分应用商店版本中会被裁剪。包体增大换来的是完整的本地校验和离线签名能力,不影响运行流畅度。
3设备指纹绑定服务
每台安卓设备生成唯一指纹并与密钥分片绑定,更换设备需重新走验证流程,阻止分片被复制到非授权设备使用。
4oyi安卓下载新手安全配置清单
第一步,只从官网获取安装包,下载后核对页面提供的SHA256校验值;第二步,安装完成后立即在安全中心开启生物识别签名确认;第三步,完成设备绑定并记录恢复码,恢复码手抄保存不要截图;第四步,在设置中关闭未知来源安装权限,减少后续被侧载恶意应用的风险;第五步,每月检查一次签名日志,确认没有陌生设备指纹出现。按这五步走完,oyi安卓下载的基础安全框架就搭好了。
5多设备绑定与解绑
一个账户可绑定多台安卓设备,但每台设备需独立完成密钥分片分发。丢失设备时可在官网远程吊销该设备的签名权限,不影响其他设备正常使用。

oyi安卓下载安全架构已就绪,现在就配置你的设备

安全架构不会自己生效,需要你完成设备绑定和签名确认设置。现在就获取oyi安卓下载安装包,花三分钟走完安全配置,把私钥控制权握在自己手里。