ouyi二步验证,深度拆解底层安全架构与实现路径

架构解析动态加密实时核验

ouyi二步验证并非简单的附加输入框,其背后是一套由密钥协商、时间同步和事件驱动构成的认证链路。理解这套底层架构,能让你在配置TOTP或硬件密钥时清楚每一步在防什么、为什么这样设计,从而避免因误操作导致验证失败或安全降级。本页从技术实现层拆解ouyi二步验证的运转逻辑。

官网注册 APP下载

安全密钥管理面板

集中查看ouyi二步验证的绑定设备、种子状态和授权记录,支持一键解绑失效终端,避免残留凭证形成安全隐患。

防重放攻击设计

每个动态码仅在一次认证窗口内有效,服务端维护已用码黑名单,截获历史验证码无法再次通过ouyi二步验证,杜绝重放攻击。

异地验证提醒服务

当ouyi二步验证在陌生网络环境被触发时,系统通过独立通道推送提醒,用户可即时确认或阻断本次授权请求。

ouyi二步验证的底层认证流程拆解

ouyi二步验证的认证链路分为三个阶段:因子采集端生成动态码,传输层经非对称加密通道上行,服务端在隔离环境内完成校验并返回短时有效的授权票据。全程动态码不以明文落盘,校验结果与设备上下文绑定,任一环节超时即自动作废。

ouyi二步验证如何构建可信身份边界

启用ouyi二步验证后,账户的敏感操作会进入独立的授权上下文,即使主密码意外泄露,攻击者仍需突破动态因子这一关。系统还会记录每次验证的设备指纹与地理位置,异常模式自动触发临时冻结,将风险拦截在操作生效之前。

ouyi二步验证的核心技术优势总结

时间步长动态校准

针对TOTP模式,ouyi二步验证采用滑动窗口校准算法,自动补偿设备时钟漂移,避免因手机时间偏差导致的一次性验证码连续失效问题。
毫秒级校验响应

服务端校验ouyi二步验证码的平均耗时控制在30毫秒以内,高峰期通过边缘节点分流,用户提交动态码后几乎无感知延迟。

多设备并行管理

ouyi二步验证支持同时绑定多个验证终端,主设备丢失时可从备用设备获取动态码,无需立即走恢复流程,保障操作连续性。
验证日志可追溯

每次ouyi二步验证的触发时间、设备标识和结果都会写入审计日志,用户可在安全中心回溯最近验证记录,发现异常及时处置。

离线因子生成

ouyi二步验证的动态码由本地算法生成,不依赖网络请求,飞行模式下仍可正常输出验证码,避免因信号问题导致关键时刻无法完成验证。

种子密钥加密导出

ouyi二步验证的恢复种子采用AES-256加密后导出,导入新设备时需原设备授权或恢复短语双重确认,防止种子被未授权迁移。
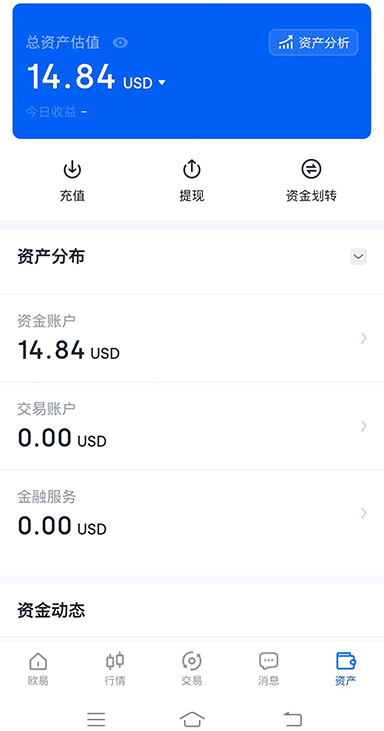
ouyi二步验证移动端配置入口

ouyi二步验证关联服务模块

多因子通道绑定

ouyi二步验证将身份因子与设备指纹、会话令牌绑定,更换终端或异地登录时强制触发二次核验,防止已泄露的静态凭证被直接复用。

ouyi二步验证和短信验证码哪个更安全?

ouyi二步验证基于本地种子生成动态码,不依赖运营商网络,不存在SIM卡劫持或短信拦截风险。短信验证码作为传输层凭证,在换号或信号异常时反而更脆弱。

ouyi二步验证新手配置避坑指南

首次设置ouyi二步验证时,先确保设备系统时间已开启自动同步,手动偏差超过30秒会导致动态码无效。绑定过程中截图保存的二维码请在完成验证后立即删除,避免种子以图片形式残留。若使用硬件密钥,建议同时启用备用验证方式并妥善保管恢复短语。多设备绑定时按主用、备用顺序添加,不要重复扫描同一二维码,否则会产生两组独立种子。
ouyi二步验证动态码总是提示错误怎么办?

ouyi二步验证

优先检查手机系统时间是否自动同步,TOTP对时间偏差极敏感,偏差超过30秒即校验失败。其次确认绑定时是否重复扫描二维码导致种子不一致,可解绑后重新绑定一次。
ouyi二步验证 常见问题指南

1密钥分离存储机制
ouyi二步验证的种子密钥在生成时即拆分为两段,分别驻留于安全 enclave 与加密数据库,单点泄露无法还原完整密钥,从根源上阻断离线撞库攻击路径。
2ouyi二步验证的恢复短语应该怎么保管?
将恢复短语手写在离线介质上,不要以明文存储于云笔记或聊天记录。建议分两处物理位置保管,且不要与登录密码放在同一地方,避免同时泄露。
3更换手机后原来的ouyi二步验证还能用吗?
旧设备上的种子不会自动迁移。需在新设备上通过恢复短语或原设备授权重新绑定,或在安全中心解绑旧设备后重新配置ouyi二步验证,旧设备的动态码随即失效。
4启用ouyi二步验证后还能关闭吗?
可以关闭,但需要通过当前有效的验证码完成一次确认操作。若所有验证设备均不可用,需走账户恢复流程提交身份核验,审核通过后方可解除绑定。
5动态口令生成器
内置于APP的ouyi二步验证口令生成器,按TOTP标准每30秒刷新一次,与绑定种子同步,无需额外安装第三方验证器。

立即配置ouyi二步验证,为账户加一道技术防线

别等账户出现异常才想起防护。现在就完成ouyi二步验证配置,花三分钟换长期安心,密钥掌控在自己手里才踏实。