权限管理面板
集中展示BNB下载应用已获取的全部系统权限,支持一键撤销高风险授权并生成操作记录。
装好后逐项关权限:通讯录、短信、定位一律拒绝,只留存储和网络。BNB下载类工具不需要读你通讯录,给了就是风险敞口。
安卓完整包通常在80到120MB之间,iOS因系统差异略小。如果下载到的文件明显小于这个范围,比如只有几MB,大概率是空壳或捆绑包,不要安装。
把每次BNB下载的源地址、文件哈希、下载时间记在本地表格里。出问题时这份记录能帮你快速定位是哪个环节被动手脚。
集中展示BNB下载应用已获取的全部系统权限,支持一键撤销高风险授权并生成操作记录。
关闭应用商店自动更新。每次BNB下载新版本前,先看官方更新日志和签名变更说明,确认无误再手动覆盖安装。
内置SHA256计算工具,拖入BNB下载的安装包即可生成校验值,免去命令行操作门槛。
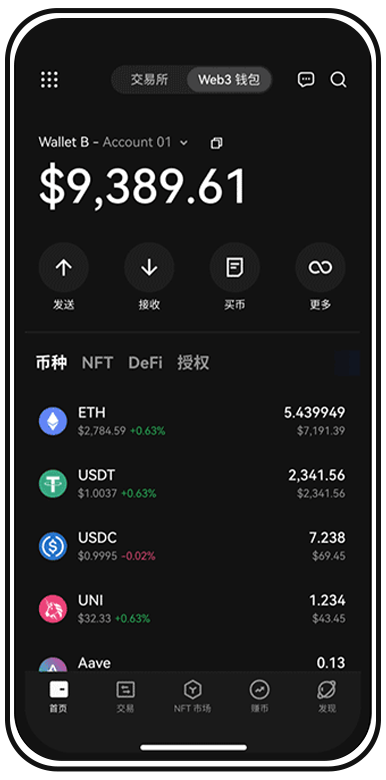
用系统命令行工具计算安装包SHA256值,与官方发布页公示值逐字符比对。不一致说明文件被篡改,立即丢弃并更换下载源。
BNB下载支持增量包更新,只下载变更部分,减少完整包重复下载带来的中间人攻击窗口,同时节省移动数据流量。
这是安卓系统对非商店渠道安装的常规限制,本身不是风险信号。开启前确认你下载的源是官网且哈希已比对通过。装完建议把未知来源开关重新关掉,减少后续误装风险。
立即断网,卸载应用,用另一台干净设备修改相关账户密码并转移资产。检查手机是否有异常后台进程,必要时恢复出厂设置。保留安装包和下载记录作为溯源依据。
先别急着点下载按钮。打开浏览器手动输入你从多个渠道确认过的官网地址,找到下载页后先看页面有没有公示安装包哈希值。有哈希就下载后比对,没有哈希就换渠道。下载完不要直接安装,先查签名。装好后第一件事是进设置关掉通讯录和定位权限。首次打开应用不要导入大额钱包,用小额测试一笔转账确认功能正常,再考虑转入更多资产。整个过程慢一点,但省掉的是事后追不回的损失。
应用内可查看每次权限调用记录,哪个功能在什么时间读取了存储或网络,一目了然。发现异常调用可即时撤销授权。
不建议断点续传。中断后的文件可能被中间节点替换部分内容,续传完成也难保证完整性。直接删掉重新完整下载,并重新比对哈希值。
别让一个来路不明的安装包毁掉你的资产。现在就按上面的步骤核验你的BNB下载源,该删的删,该换的换,安全这件事等不起。